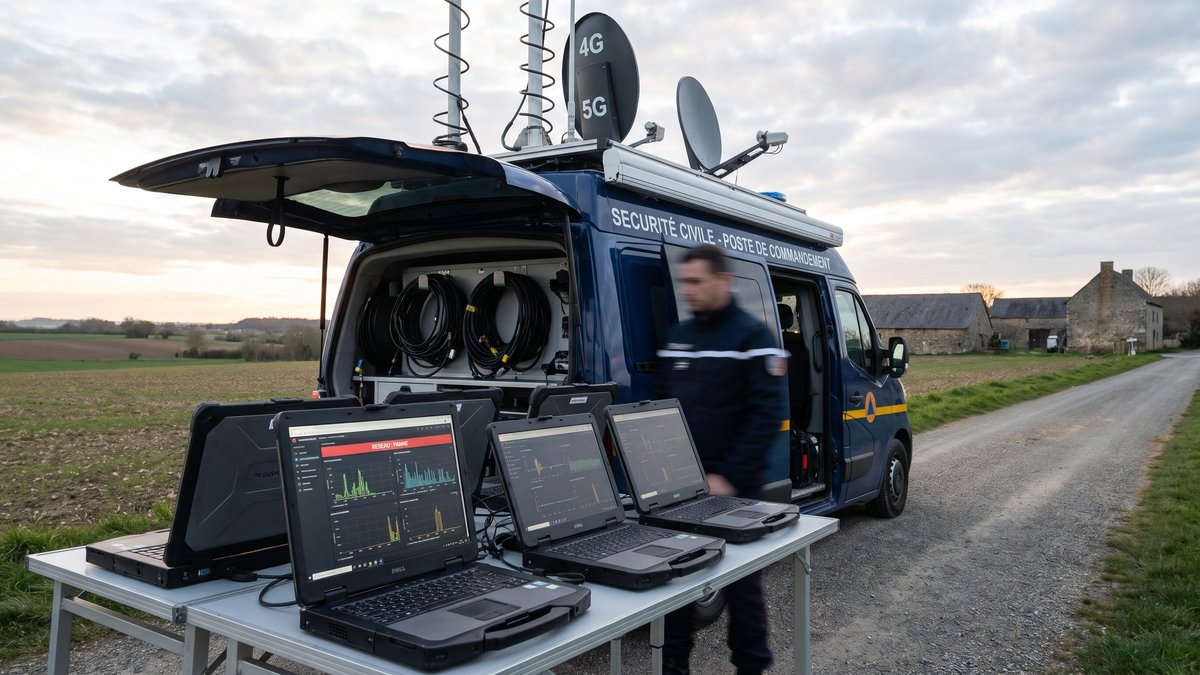
Crise terrain : pourquoi un seul réseau peut faire tomber toute votre chaîne de commandement
En situation dégradée, la continuité de service télécom en crise ne dépend pas d'un bon signal affiché sur un écran. Elle repose sur une vérité plus rugueuse : sans architecture résiliente pour communications critiques, un lien unique peut rompre la coordination au moment où chaque minute compte.
Le lien unique rassure, jusqu'au moment où il concentre tout le risque
Dans beaucoup d'organisations, la logique paraît solide. Un routeur 4G ou 5G performant, parfois un accès satellite en renfort, et l'on considère que le besoin est couvert. En pratique, un seul réseau actif reste un point de défaillance. S'il sature, s'il subit une panne locale, ou si l'infrastructure en amont vacille, toute la chaîne de décision se retrouve suspendue au même fil.
C'est d'ailleurs le piège le plus discret. Un bon débit mesuré en temps normal ne dit presque rien de la tenue en crise. Lors d'un incident majeur, les cellules mobiles peuvent être engorgées, certaines priorités opérateur changent, les usages explosent et les déplacements d'équipes compliquent encore la situation. Même un lien satellite, s'il est seul, peut devenir insuffisant si la politique de routage, la sécurité et la priorisation des flux n'ont pas été pensées ensemble.
Ce qui casse en premier n'est pas toujours la connexion
Le premier symptôme n'est pas forcément une coupure franche. Ce sont souvent des micro-latences, des tunnels VPN instables, une voix sur IP hachée, des outils cartographiques qui chargent mal, des remontées terrain incomplètes. Puis la coordination se dégrade. Un poste pense avoir transmis, l'autre croit avoir reçu. Et dans cet espace gris, les décisions deviennent plus lentes et plus risquées.
Pour des équipes de sécurité, de secours, d'industrie ou de continuité d'activité, ce glissement est coûteux. Il affecte la sécurité des personnels, les délais d'intervention, la qualité du commandement et, très vite, le budget opérationnel. On paie alors l'illusion initiale : avoir confondu connectivité disponible et résilience réelle.
Quand plusieurs réseaux existent, mais qu'aucune architecture ne les orchestre
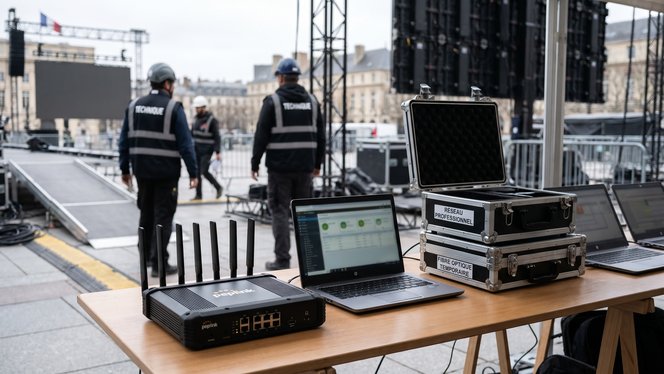
Nous voyons souvent des organisations disposant déjà de plusieurs accès : un lien mobile, un backup satellite, parfois une box filaire sur site, et des terminaux embarqués en véhicule. Pourtant, si ces briques ne sont pas intégrées dans un multi-WAN sécurisé pour usage professionnel, elles ne produisent pas la résilience attendue. Elles coexistent, voilà tout.
La différence est décisive. Une architecture utile en crise ne se limite pas à la présence de secours. Elle doit savoir agréger, basculer, chiffrer et prioriser. L'agrégation permet d'utiliser simultanément plusieurs réseaux. La bascule automatique réduit la rupture visible. Le chiffrement protège les échanges sensibles. La priorisation garantit que la voix, la télécommande, la vidéo critique ou les applications métiers passent avant le reste.
C'est précisément le rôle d'un système comme nos systèmes multi-WAN sécurisés : transformer des accès hétérogènes en infrastructure de continuité, et non en simple collection de liens disponibles.
Le détail que l'on oublie : la sécurité suit-elle la bascule ?
Beaucoup de cahiers des charges évoquent la redondance 4G, 5G ou satellite, mais oublient la question la plus embarrassante : que devient la politique de sécurité pendant la bascule ? Si les flux changent de réseau sans cohérence de firewall, sans VPN IPsec stable, ou sans règles homogènes entre véhicule, poste mobile et centre de commandement, la résilience crée un nouveau risque.
Sur ce point, les recommandations de l'ANSSI sur la sécurisation des systèmes et des accès distants restent un repère utile. Et les données publiques de l'ARCEP rappellent aussi une chose simple : la couverture n'est pas une disponibilité garantie, surtout lorsque l'environnement devient instable.
À Orléans, le véhicule de coordination recevait le réseau sans pouvoir commander
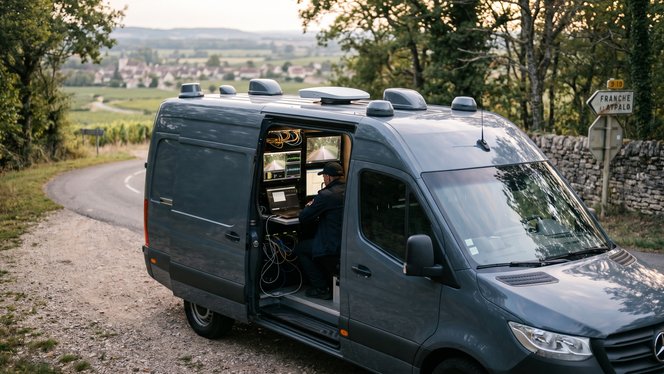
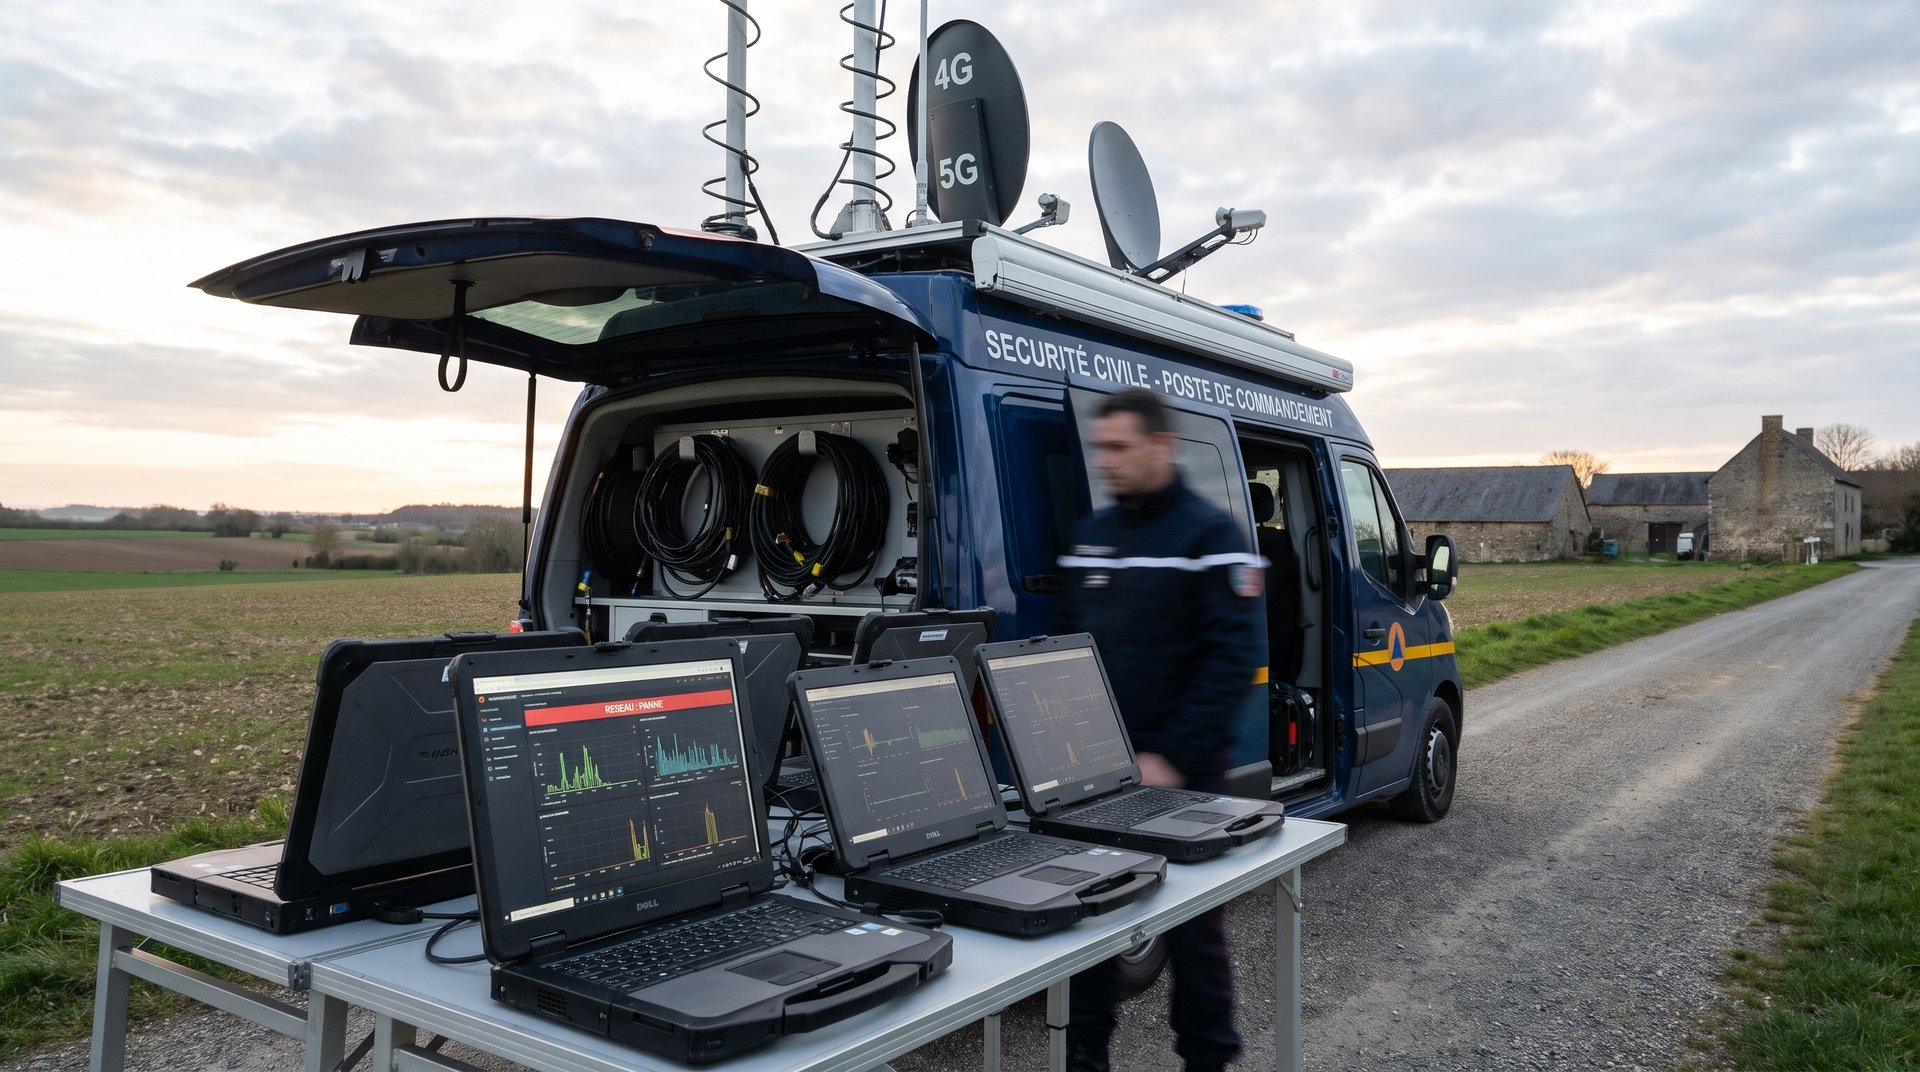
Le problème n'était pas l'absence de signal. Le véhicule captait plusieurs réseaux, les terminaux affichaient des barres rassurantes, et pourtant la coordination restait fragile. Entre les flux de visioconférence, les remontées d'images et les accès métiers, un lien prenait trop de charge, puis le tunnel sécurisé se dégradait. Les équipes avaient du débit, mais pas de vraie tenue.
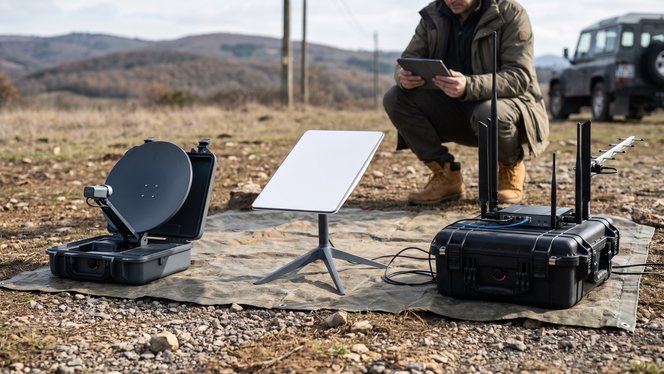
Nous sommes intervenus dans cette logique de couture, là où il faut raccorder l'usage terrain, le véhicule et le poste de décision sans rajouter de complexité. En combinant un accès principal, une solution 4G/5G renforcée et un relais via un système satellitaire portable, le point clé n'était pas d'ajouter un lien de plus. Il fallait surtout définir quels flux devaient survivre en priorité. La voix, la télémétrie et les accès critiques sont restés stables, même lorsque la bande passante disponible variait.
Le retour du client tenait en peu de mots : enfin, les équipes cessaient de piloter le réseau au lieu de piloter l'événement. C'est souvent là que l'on mesure la vraie robustesse.
Construire un cahier des charges qui résiste au terrain
Un bon cahier des charges ne demande pas seulement un débit maximal. Il décrit les conditions de dégradation acceptables. C'est moins spectaculaire, mais beaucoup plus sérieux. Nous conseillons en général de cadrer cinq points.
- Les usages prioritaires : voix, vidéo, cartographie, supervision, messagerie, accès au SI.
- Les scénarios de rupture : saturation locale, panne opérateur, perte d'une antenne, mobilité du véhicule, zone blanche partielle.
- La logique de redondance 4G, 5G et satellite : secours passif ou agrégation active.
- Le niveau de sécurité : firewall, segmentation, VPN IPsec, administration, traçabilité.
- L'ergonomie terrain : poids, énergie, rapidité de déploiement, simplicité pour des équipes qui n'ont pas le loisir d'improviser.
Il faut aussi regarder les périphériques, souvent relégués en annexe alors qu'ils font la différence : antennes, alimentation, Wi-Fi local, intégration dans un caisson ou un véhicule, maintien des sessions lors des bascules. Sur ces sujets, nos systèmes satellitaires pour véhicules et nos bulles Wi-Fi répondent à des besoins très concrets de projection et de partage sur zone.
Enfin, un critère reste sous-estimé : le temps de remise en ordre après incident. Une architecture robuste n'est pas seulement celle qui survit. C'est celle qui permet de reprendre vite, proprement, sans bricolage silencieux ni dette technique reportée au lendemain.
La résilience se décide avant la panne
Une crise ne révèle pas seulement l'état d'un réseau, elle révèle la qualité des choix faits en amont. Si votre organisation dépend d'équipes mobiles, d'un poste de commandement projeté ou d'échanges sensibles en zone dégradée, il vaut mieux tester maintenant ce que doit protéger votre architecture, puis le comparer au réel. Pour structurer cette réflexion ou dimensionner un dispositif adapté, nous vous invitons à nous contacter ou à consulter nos solutions multi-WAN sécurisées. Le jour où tout se tend, ce n'est jamais le moment de découvrir qu'un secours n'en était pas un.